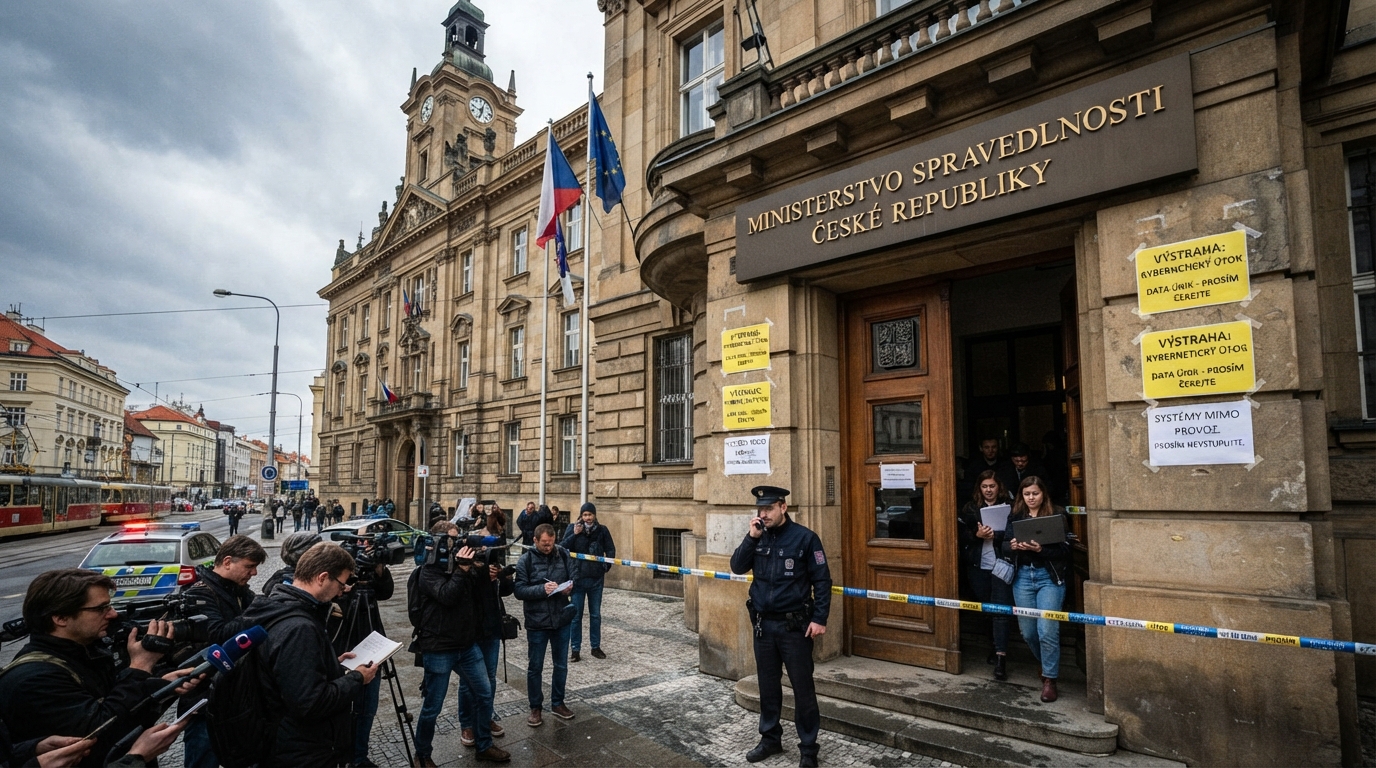
Ministerstvo spravedlnosti České republiky oznámilo, že odstavilo testovací verzi nového obchodního rejstříku po zjištění závažného problému, který mohl mít vážné důsledky pro ochranu osobních údajů. V rámci testovacího prostředí bylo možné vystopovat rodná čísla lidí, kteří jsou zapsáni jako jednatelé, členové představenstev nebo předsedové v různých českých firmách a organizacích. Tento incident, na který jako první upozornil server iRozhlas.cz, se týká až dvou milionů osob. Ministerstvo reagovalo promptně a po upozornění na chyby v systému zamezilo přístupu k vysoce citlivým údajům.
Podle informací, které byly poskytnuty ministerstvem, se ukázalo, že server v testovací verzi obchodního rejstříku posílal rodná čísla a takzvaný kód AIFO, což je identifikátor pro státní agendy, při vyhledávání osob. Tyto údaje sice nebyly zobrazeny na veřejné stránce, ale byly součástí technické odpovědi, kterou server posílal při zpracování dotazů. Tímto způsobem se k citlivým údajům mohli dostat uživatelé s alespoň základními znalostmi o fungování webových aplikací, což vyvolává další otázky o bezpečnosti a ochraně osobních dat v digitálním prostředí.
Další zjištěná chyba v systému umožňovala stahování neveřejných dokumentů z rejstříku listin prostým změněním čísla v URL adrese. Tato skutečnost naznačuje, že bezpečnostní opatření v rámci testovací verze nebyla dostatečná a že systém mohl být snadno zneužit. Ministerstvo spravedlnosti, poté co bylo upozorněno na tyto problémy, reagovalo velmi rychle. Podle vyjádření mluvčího ministerstva Vladimíra Řepky byl přístup k dotčené části systému omezen během několika minut a testovací verze byla následně zcela odstavena. Taktéž bylo informováno o incidentu Národní úřad pro kybernetickou a informační bezpečnost a Úřad pro ochranu osobních údajů, což naznačuje závažnost situace.
Ochrana osobních údajů v digitální éře
Ministerstvo spravedlnosti dále uvedlo, že podle dosavadních informací se rodná čísla ani kód AIFO běžným uživatelům v testovací verzi veřejné části rejstříků nezobrazovaly. Údaje nebyly uvedeny na žádné stránce ani ve výpisech, což znamená, že k jejich zjištění bylo zapotřebí provést cílené vyhledávání v technické odpovědi serveru. Mluvčí ministerstva přiznal, že získání těchto dat vyžadovalo aktivní a cílený postup, který přesahoval standardní uživatelské prostředí. Přestože tedy nedošlo k masivnímu úniku dat, situace vyvolává obavy ohledně zabezpečení osobních údajů v digitálních registrech a nutnost přísnějších bezpečnostních opatření.
Ministerstvo spravedlnosti také zvažuje vyvození odpovědnosti vůči dodavateli testovací verze systému, což je společnost Asseco. Tento incident tak může mít dalekosáhlé důsledky nejen pro ministerstvo, ale i pro všechny zúčastněné subjekty, které se podílejí na správě a vývoji digitálních registrů. Bezpečnostní incidenty v oblasti ochrany osobních údajů se stávají stále častějšími a vyžadují důkladná opatření a prevenci, aby se předešlo dalším problémům v budoucnosti. Stávající obchodní rejstřík nadále funguje bez omezení, což by mělo poskytnout určitou úroveň jistoty pro podnikatele a veřejnost, ale otázky o důvěře v digitální systémy zůstávají otevřené.